


\ お申し込みでアーカイブ動画プレゼント /
無料お申し込みはこちらABOUT IT
AIの普及により情報漏えいや内部不正のリスクが高まる中、情報システム部門のリソース不足や業務負荷は増大しています。
本セッションでは、端末・メール・ID・内部不正の重要領域における最新の運用改革手法を一挙公開します。
AIを活用した自動化やログの可視化により、少人数でも実現可能な「攻めのITセキュリティ」へとシフトするノウハウを専門企業が徹底解説します。
このような方におすすめです
現場オペレーションの
業務過多にお悩みの方
リソース不足とセキュリティリスクに
お悩みの情報システム部門の方
IT運用基盤のデジタル化・効率化を
推進する企画・改革部門の方
タイムテーブル
\ お申し込みでアーカイブ動画プレゼント /
無料お申し込みはこちらプログラム
| 名称 | セキュリティ運用改革セミナー Vol.2 ~AI時代の情報漏えいリスクに備える、端末・メール・ID・内部不正の運用改革~ |
|---|---|
| 開催日時 | 2026年11月25日(水) 12:00-14:15 |
| 会場 | オンライン開催(Zoomでのライブ配信)です。 会社や自宅など通信環境が保てる場所から接続ください。 |
| 参加条件 | 事前のお申し込みが必要です |
| 参加特典 | アーカイブ動画プレゼント アンケートにご回答いただくと、アーカイブ動画と各登壇資料PDFを1つにまとめたURLをプレゼントいたします。 |
| このような方に おすすめです |
|
| 参加費 | 無料 |
| 注意事項 |
|
お申し込みはこちら
AI時代、狙われるのは「管理の穴」
資産管理と脆弱性対応を、少人数でも速く回すBPOサービス
AIで攻撃が速く・大量になる今、サポート切れ端末やシャドーIT、台帳と実態のずれなど「管理の穴」が、侵入や情報持ち出しの入口になっています。
本セッションでは、国内で相次ぐ被害事例をもとに、IT資産管理を土台とした脆弱性対応と、内部不正への備えの進め方を解説。ツールの機能と日々の運用を組み合わせ、限られた体制でも速く回せる運用のポイントをご紹介します。2026年度末開始予定のSCS評価制度も見据えた内容です。
大西 里奈
SCSKサービスウェア株式会社
PrimeDesk事業本部 ITO・セキュリティサービス部
【経歴】
2025年、SCSKサービスウェア株式会社後、外資系大手セキュリティ製品のテクニカルサポートに従事し、実践的な技術力と教育ノウハウを習得
2026年よりセキュリティサービス推進を担当
「ルール保守」から「AIの文脈理解」へシフトするメールセキュリティ
確認負担を増やさずに「誤送信防止」と「内部不正監査」を両立する運用改革
手動ルールや目視確認に頼る従来のメールセキュリティは、チェック作業の形骸化や手動ルールのメンテナンス負荷により限界を迎えています。本セッションでは、全メールの文脈をAIが判断し高リスクメールのみを自動保留する「AiSE Guard」と、テーマ単位で隠れた不審メールを検知する「AiSE Auditor」を活用した最新アプローチを解説。現場の確認負担を増やさずに「誤送信防止」と「内部不正監査」を両立し、持続可能なセキュリティ運用改革を実現する実践モデルをお届けします。
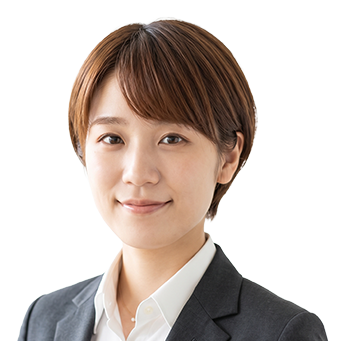
大津 未琴
サイバーソリューションズ株式会社
マーケティング部 リーダー
【経歴】
インサイドセールス部門の立ち上げから参画し、実務全般に従事。民間企業に加え、官公庁・自治体などの公共分野への対応実績を持つ。産休・育休を経て復職後は、マーケティング業務を担当。インサイドセールスとマーケティング双方において、民間・公共双方に向けた業務経験を有する。

AI時代の不正アクセス対策は「多要素認証の見直し」から
パスキー導入で無理なく進めるセキュリティ運用改革
AIを悪用した高度な不正アクセスが急増する今、多要素認証(MFA)の見直しが急務となっています。本セッションでは、フィッシング耐性を備えたパスキーへの移行手法と、業務環境に応じたアクセス制限のポイントを解説。
国産IDaaS「CloudGate UNO」を活用した対策を中心に、セキュリティキー導入・運用支援「CloudGate SKaaS」等を組み合わせた運用改革モデルをご提案します。運用負担を抑えながらセキュリティ強度を飛躍的に高める、具体的なアプローチをお伝えします。
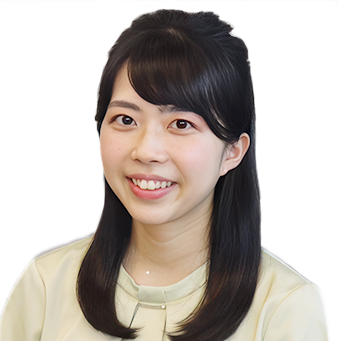
舘野 衣歩希
株式会社インターナショナルシステムリサーチ
営業本部 営業部 セールスエンジニア
【経歴】
前職のサポートエンジニアの経験を経て、現在はセールスエンジニアとして自社製品の連携検証や営業の技術支援を担う。
新たな発見に満ちた海外旅行がリフレッシュの源。仕事で培った分析力と、旅で養った柔軟な適応力を武器に、技術と人の架け橋となることを目指して日々奮闘している。
SCS★3対応は「取得して終わり」ではない
規程・台帳・技術対策を、少人数でも回し続ける運用改革
2027年3月に登録受付が予定されるSCS評価制度。★3では26の要求事項と81の評価基準への対応に加え、取得後も毎年の更新が求められます。制度対応を急ぐあまり、規程や台帳を作って終わりにすると、日々の更新が止まり、翌年の見直しで大きな手戻りが発生しかねません。
本セッションでは、規程・台帳・ID・端末などの技術対策を限られた情報システム部門の体制で継続運用するための役割分担と進め方を解説。診断から実装、運用・更新までを一つの流れとして設計するポイントを具体例とともにお伝えします。
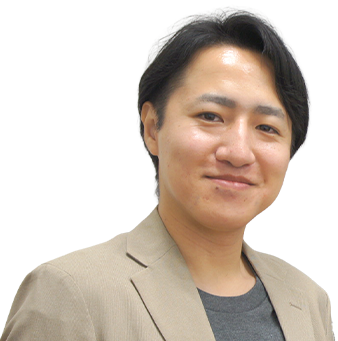
大原 匠馬
株式会社BFT
フロント本部 DxE事業部 マーケティングマネージャー
【経歴】
株式会社BFTにて、新規サービスの企画・マーケティングに従事。
現在は「YOROZU SCS評価制度 対応支援」の立ち上げを担当し、SCS評価制度の調査・分析から、サービス設計、情報発信まで幅広く携わる。制度そのものの理解だけでなく、企業が実際に対応する際の工数や運用負荷に着目し、現場目線での分かりやすい情報発信に取り組んでいる。
社員はどのAIを使っているのか?
禁止の前に始める「シャドーAI棚卸し」の実践
生成AIの業務利用が広がる一方で、情報システム部門が把握していないAIツールの利用が増えています。ブラウザで使うAIだけでなく、PCにインストールして使うデスクトップアプリも見落とされがちです。
本セッションでは、SaaS・端末・IDの情報を従業員と紐づけて現状を可視化する方法と、実際に「支出データから生成AIツールの未申請利用を早期に検知した事例」を用いて全面禁止に頼らず「把握 → 判断 → ルール化」で進める運用ステップを解説します。少人数体制でもAI活用とセキュリティを両立させる第一歩をお持ち帰りください。
大石 慎平
マネーフォワードi株式会社
セールス・マーケティング部 リーダー
【経歴】
広告代理店やソフトウェア検証会社でインサイドセールス・マーケティングの立ち上げを経験後、建設会社で社内DXとSaaS管理を推進。
2022年にマネーフォワードi株式会社へ参画し、「マネーフォワード Admina」のプロモーションを担当。
情報システム部門向けコミュニティ「うちの情シス」を立ち上げ、300名超の情報システム部門担当者が集まる場を運営している。

「ログはあるが見る暇がない」を解決!「資産管理のその先」へ
振る舞い検知で実現する、端末利用の可視化と負担ゼロの内部不正対策
日々業務に追われる情報システム部門では、ログ収集はできても「監視・分析するリソースがない」という形骸化が課題です。既存の資産管理ツール等でログを集めるだけでは、そこに潜む「人の振る舞いリスク」まで見抜くことは容易ではありません。
本セッションでは、資産管理の先にあるログ分析・可視化の重要性を整理。専門アナリストが分析を代行する「Internal Risk Intelligence(IRI)」を活用し、運用負担ゼロで社外端末のリスクを網羅する解決策を提示します。少人数体制でも「攻めのITセキュリティ」を両立させる実践手法をお持ち帰りください。
野田 茜里
株式会社エルテス
IRI営業部 アカウントセールスグループ
【経歴】
大学卒業後、株式会社エルテスに入社。内部脅威検知サービスを中心に、企業の情報セキュリティ課題に向き合う営業を担当。
展示会や商談を通じて、情報システム部門担当者から寄せられる内部不正対策に関する相談対応に携わっている。