
\ お申し込みでアーカイブ動画プレゼント /
無料お申し込みはこちらABOUT IT
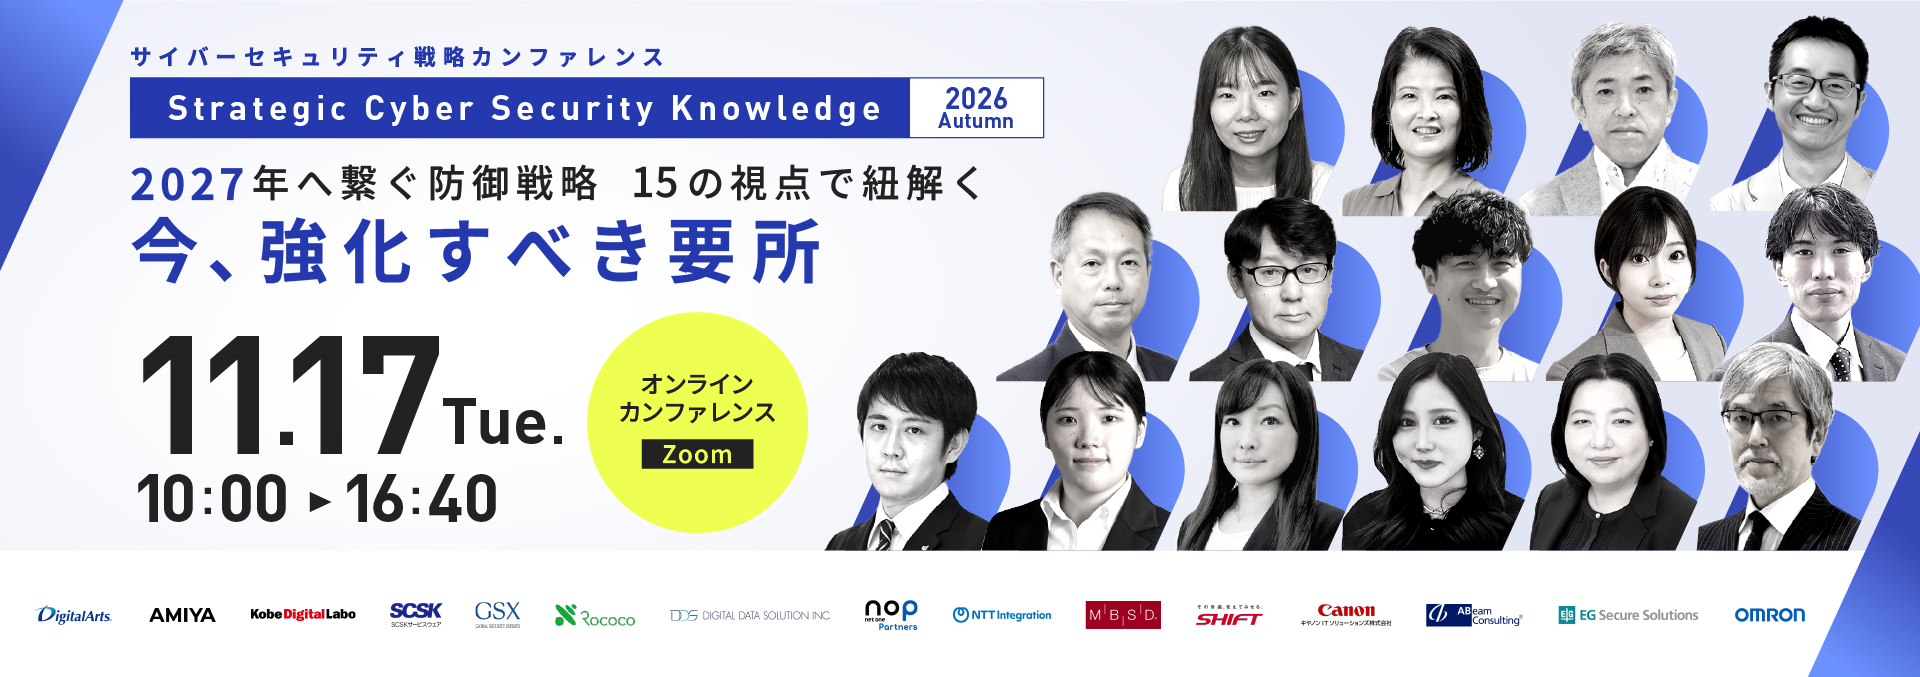
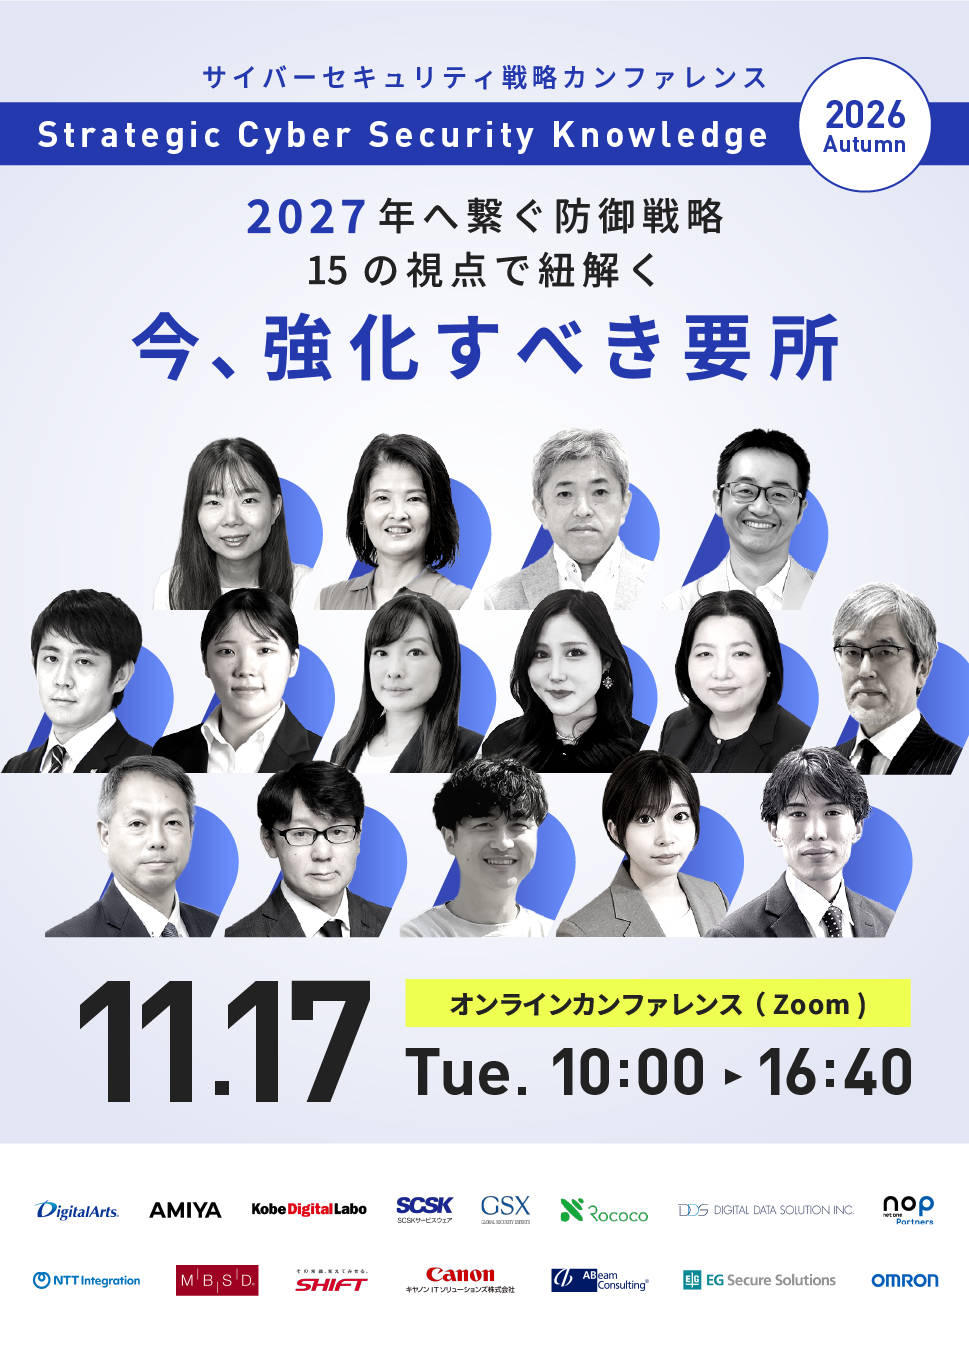
「2027年、私たちの組織はどの脅威に備え、どこに投資すべきなのか。」
次年度の計画や予算策定を控えるこの時期、多くのIT責任者や現場の担当者が「投資の最適解」を模索しています。
巧妙化する攻撃から組織を守り抜くには、理想論ではなく、現場のリソースを見据えた「戦略的かつ賢い防御」が不可欠です。
そこで本カンファレンスでは、各領域を牽引するトップベンダ15社が一挙に集結。
エンドポイントからクラウドまで、様々な最前線の現場を知るプロフェッショナルが、2027年に向けて「今、強化すべき要所」を15社の視点から紐解きます。
単なる製品紹介ではなく、各社が培ってきた生々しい事例や「実践知」を凝縮。
他社のリアルな取り組みを網羅的に学ぶことで、来期の予算取りや計画に直結する「確かな判断基準」が手に入ります。
2027年のビジネスを安全に加速させるために。明日からの現場を支える戦略的知見を、この1日で網羅しましょう。
このような方におすすめです
自社に最適な
セキュリティ戦略を知りたい
2027年に向けた
予算・計画を立てたい
現場で活かせる
最新事例を学びたい
タイムテーブル
\ お申し込みでアーカイブ動画プレゼント /
無料お申し込みはこちらプログラム
| 名称 | Strategic Cyber Security Knowledge 2026 Autumn 2027年へ繋ぐ防御戦略。15の視点で紐解く「今、強化すべき要所」 |
|---|---|
| 開催日時 | 2026年11月17日(火) 10:00-16:40 |
| 会場 | オンライン開催(Zoomでのライブ配信)です。 会社や自宅など通信環境が保てる場所から接続ください。 |
| 参加条件 | 事前のお申し込みが必要です |
| 参加特典 | アーカイブ動画プレゼント アンケートにご回答いただくと、アーカイブ動画と各登壇資料PDFを1つにまとめたURLをプレゼントいたします。 |
| このような方に おすすめです |
|
| 参加費 | 無料 |
| 注意事項 |
|
お申し込みはこちら
「SCS評価制度」今すぐ始められる自社の弱点可視化
近年、守りの弱い関連会社を踏み台にするサプライチェーン攻撃が急増しています。
新たな指標となる「SCS評価制度」に対応するには、『自社に何が不足し、どこにリスクがあるのか』全体の現状把握が不可欠です。
本セッションでは専門家によるアセスメントで自社の弱点を特定し、
無駄のない最適なセキュリティ戦略を設計・実行するための実践的なアプローチをご紹介します。
大西 里奈
SCSKサービスウェア株式会社
PrimeDesk事業本部 ITO・セキュリティサービス部
【経歴】
2025年、SCSKサービスウェア株式会社後、外資系大手セキュリティ製品のテクニカルサポートに従事し、実践的な技術力と教育ノウハウを習得
2026年よりセキュリティサービス推進を担当
そのメール、もう人間には見抜けない?
AIで巧妙化する攻撃に備える「人的防御」の最前線
「文章が不自然だから怪しい」「送信元を見れば気づける」。
生成AIの普及により、フィッシングメールは自然な文章や実在する人物を装うなど、ますます巧妙化しています。さらに正規サービスを悪用し、技術的な対策をすり抜ける手口も増えています。もはや仕組みだけですべてを防ぐことは困難です。本セッションでは、標的型攻撃メール訓練や情報セキュリティ教育を通じて、社員一人ひとりの「人的防御力」を高める重要性と、年複数回の継続的な訓練による2027年に向けた備えを解説します。
松田 康司
株式会社神戸デジタル・ラボ
デジタルビジネス本部 Securityチーム オーナー
【経歴】
神戸大学情報知能工学科卒。2014年にKDLに入社。自社で構築するECサイトのほぼ全てのプロジェクトに関与しながら、多くの開発プロジェクトを経て、現在はSecurityチーム オーナーと全社のセキュア開発を推進する生産技術チームを兼任。開発部門主導のセキュア開発を実践。
コミュニティ活動として、OWASP Kansaiボードメンバー、アルティメットサイバーセキュリティクイズ実行委員を務める。
フロンティアAI時代、企業が今すぐ着手すべき"AIセキュリティ人材"配置の実践知
「攻撃者視点」×「脆弱性管理」、二軸で読み解くAI経営リスクと講座活用法
AIの業務活用が進む一方で、AIそのものが攻撃の起点・標的となる事例が急増しています。ある調査では、AI活用企業の57%が自社のセキュリティ対策を「追いついていない」と回答。フロンティアAIの登場で脆弱性発見や攻撃コード生成も加速し、金融庁・日本銀行が対応強化を要請するなど、業種を問わず経営課題となっています。本セッションでは実際のインシデント事例を交え、エンジニアから経営層まで、フェーズや役割に応じた「AIセキュリティ人材」の育成・配置を実践知としてお伝えします。
宮里 和希
グローバルセキュリティエキスパート株式会社
教育事業本部 事業企画部 インストラクター
【経歴】
グローバルセキュリティエキスパート株式会社(GSX)にて、官公庁、大学、企業向けのサイバーセキュリティに関する研修企画や教材開発等を担当しており、技術的な知識と実践的な教育の両面から人材育成を支援している。
AIが脆弱性を見つける時代、企業はどのように備えるべきか
2027年に向けて再考するSBOMとソフトウェアサプライチェーン
フロンティアAIの進化により、脆弱性の発見や攻撃コード生成は急速に高度化・高速化し、サイバー攻撃を巡る「時間」の常識が変わりつつあります。脆弱性が発見されてから実際の攻撃に悪用されるまでの時間が短縮する中、企業には、自社が利用しているソフトウェアコンポーネントを把握し、影響範囲を迅速に特定して対応する能力がこれまで以上に求められます。本セッションでは、AI時代における脅威環境の変化を踏まえ、SBOMを活用したソフトウェアサプライチェーンの可視化と、継続的な脆弱性管理の重要性について解説します。
増田 佳弘
株式会社SHIFT
セキュリティ事業部 エグゼクティブコンサルタント
【経歴】
大手事務機器メーカーにて、CSIRTやPSIRTなどのセキュリティ対応体制の立ち上げやセキュアシステム開発プロセスをリード。SHIFT入社後は、DevSecOps領域(セキュア開発、脅威モデリング)やCSIRT/PSIRT構築支援、EU CRA対応などのコンサルティングをメインに幅広く活動。
日本シーサート協議会運営委員やJEITA専門委員会委員長などを歴任した経験を持つ。
セキュリティってどこまでやればいいんですか?
AIのような、新たなITが次々と登場し、ビジネスの可能性が広がる一方で、ランサムウェア、情報漏洩、脆弱性、内部不正など、企業が向き合うセキュリティリスクも増え続けています。
対策を重ねても、リスクをゼロにすることはできません。では、私たちは何を基準に「ここまで」を決めればよいのでしょうか。
大切なのは、事故を防ぐことだけではなく、異変に気づき、状況を判断し、被害を抑え、事業を立て直せること。
本セッションでは、「私たちは何のためにセキュリティをやっているのか?」という原点に立ち返り、限られた人員の中で、予防から監視・検知、インシデント対応まで、企業が備えるべきセキュリティのあり方を考えます。
荒木 さつき
三井物産セキュアディレクション株式会社
セキュリティエバンジェリスト
【経歴】
ネットワークインテグレーターで15年にわたりセキュリティ製品の技術主幹やSOC立ち上げ・教育を担当。その後クラウドベンダーで5年間、クラウドセキュリティやコンプライアンスサービスの立ち上げ、パートナー育成に従事。
2023年より現職で、技術にとどまらない課題解決に取り組む。
CCIE Emeritus、CISSP、Microsoft Certified: Cybersecurity Architect Expertの資格を保有。
フロンティアAI時代のAIガバナンス
フロンティアAIの急速な進化により、サイバー攻撃の高度化・自動化が現実の脅威となる中、企業には従来のセキュリティ対策に加え、AIエージェントを前提とした新たなガバナンスの確立が求められています。本セッションでは、AIがもたらすサイバーリスクの変化や国内外の規制・標準化動向を踏まえ、AI活用とAI保護を両立するガバナンスのあり方を整理します。さらに、責任境界の再設計や継続的監督の仕組みを提示するとともに、Agentic AIを活用した次世代の防御体制と、組織や業界を横断した共助型セキュリティモデルの実現可能性について考察します。
砂田 浩行
アビームコンサルティング株式会社
AI & Technology Modernization Business Unit Director
【経歴】
1993年住友銀行入行後、2013年にSMBCグループのサイバーセキュリティ組織を立ち上げ、SOC構築や業界連携を推進。横浜銀行、イオンフィナンシャルサービスでセキュリティ・ITガバナンスを統括後、2024年よりアビームコンサルティングのディレクターとしてサイバーセキュリティビジネスをリード。2025年からFITAおよびHealth-ISAC Japanで「セキュリティ民主化」活動を推進。
生成AIを止めるな。リスクを止めろ。
いま始める、企業の生成AI/AIエージェントセキュリティ対策
生成AIの業務活用が加速する一方で、機密情報の入力やシャドーAI利用、利用状況の把握といったガバナンス面の課題も顕在化しています。本セッションでは、ZscalerのGenAIセキュリティを中心に、生成AIの利便性を損なわずに安全な利用を実現するための可視化・制御・データ保護の考え方を解説します。
太田 拓馬
NTTインテグレーション株式会社
セキュリティソリューション部 ゼロトラストスペシャリスト( Zscaler認定ACEエンジニア )
【経歴】
山形県出身。コロナ禍にネットワークエンジニアとしてNTTインテグレーションへ入社。SASEやゼロトラストアーキテクチャを学び、現在はZscalerを中心としたセキュリティエンジニアとして活動。2025年にZscaler ACE認定を取得し、2026年には「Best Technical Engineer Award」を受賞。
AI攻撃時代のログ検知戦略とALog V2
AIを悪用したサイバー攻撃が高度化・巧妙化する今、セキュリティ対策には「入口で防ぐ」だけでなく、「ログから異常を検知し、迅速に対応する」運用がますます重要になっています。本セッションでは、AI時代にSIEMが果たす役割や、ログ分析がセキュリティ運用においてなぜ重要なのかを分かりやすく解説します。また、2026年7月1日にリリースした「ALog V2」を題材に、AI分析機能やAIアラート、検索・分析機能など、AI時代のログ管理・運用を支える最新の取り組みについてもご紹介します。AI時代に求められるログ活用の最前線をぜひご覧ください。
青野 まゆ
株式会社網屋
マーケティング部 プロダクトマーケティングチーム スペシャリスト
【経歴】
営業職として網屋に入社後、商社系SIerや大手企業の営業を担当、数多くのALog提案・導入の実績をもつ。現在は、ユーザー目線を第一とした製品企画から販売戦略、プロモーションまで一連のマーケティング業務に従事。また近年、セキュリティカンファレンス等で精力的に講演活動なども行っている。
2027年のセキュリティ投資、何を優先する?
SCS評価制度から考える対策の優先順位
サイバー攻撃の巧妙化に加え、取引先や委託先を起点としたサプライチェーンリスクも高まる中、企業が対応すべき領域は広がっています。
しかし、すべての対策に同じ優先度で取り組むことは容易ではありません。
本セッションでは、SCS評価制度を一つの判断軸として、2027年に向けて企業が優先すべきセキュリティ対策を整理します。「何を導入するか」から考えるのではなく、「なぜその対策が必要なのか」という背景から紐解き、今後のセキュリティ強化に向けて優先すべきポイントを分かりやすく解説します。
澁谷 海樹
デジタルアーツ株式会社
マーケティング本部 プロダクトマーケティング第1部
【経歴】
2024年4月、デジタルアーツ株式会社に入社。同年8月より「i-FILTER」、2025年11月より「Z-FILTER」のプロダクトマーケティングを担当。Webを起点としたサイバー脅威や企業を取り巻くセキュリティ動向を踏まえ、製品企画や販促施策、営業支援などに携わる。情報セキュリティマネジメント資格を保有。
防御だけでは事業は守れない
2027年へ向けて強化すべき「復元力(Cyber Resilience)」の視点
サイバー攻撃対策として多層防御の導入が進む一方で、ランサムウェア被害やシステム障害による業務停止は依然として企業の大きな経営リスクとなっています。2027年に向けて求められるのは、攻撃を防ぐだけでなく、発生後も事業を継続できる「復元力(Cyber Resilience)」です。本セッションでは、事業継続の観点から、これから企業が強化すべき復元力と、その具体的な実践方法について解説します。
宮里 幸江
株式会社ロココ
事業統括本部 第1事業本部 ITサービスマネジメント 第2部 主任
【経歴】
株式会社ロココにて、企業向けIT運用支援およびセキュリティソリューションの提案を担当。ランサムウェア対策や事業継続対策を通じて、多様な業界のお客様の業務停止リスク低減を支援している。現在は「復元力(Cyber Resilience)」をテーマに、企業の事業継続強化に取り組んでいる。
”知らない資産”が攻撃される
クラウドのセキュリティリスク可視化
クラウドサービスの利用拡大に伴い、管理外のIT資産や設定ミス、脆弱性など、把握しにくいセキュリティリスクが増加しています。本セッションでは、組織のIT資産やリスクを継続的に把握する方法や、クラウド環境の設定ミスや脆弱性を管理する方法を紹介します。さらに、両者を統合的に活用し、クラウドの「見えないリスク」を可視化して早期発見・対処につなげるアプローチを紹介します。
池上 雅人
キヤノンITソリューションズ株式会社
サイバーセキュリティラボ マルウェア解析課 マルウェアアナリスト
【経歴】
2014年キヤノンITソリューションズ入社。ESET社への留学を通じてマルウェア解析技術を学び、2017年より現職。マルウェアやサイバー攻撃の調査に従事し、FIRST Conferenceをはじめ、国内外のセキュリティカンファレンスで講演。CISSP、GREM、GCTI、GCIHを保有。

サイバー攻撃後、最初の72時間で何を決めるか
実被害事例から学ぶ、証拠保全・フォレンジック調査・事業復旧の進め方
ランサムウェアなどのサイバー攻撃では、早期復旧を急ぐあまり、原因や影響範囲を特定するための証拠を失うことがあります。その結果、顧客・取引先への説明や安全確認ができず、事業再開が遅れるケースも少なくありません。本セッションでは、DDSが対応した被害事例をもとに、発生直後72時間以内に経営層とIT部門が判断すべきこと、証拠保全と復旧を並行して進める要点、平時に整える連絡・調査体制を解説します。
淺野 知子
デジタルデータソリューション株式会社
営業本部 営業1部
【経歴】
新卒で大手IT企業に入社し、SE業務に従事。その後、JICAボランティアプロジェクトでアルゼンチンに赴任。帰国後、中央大学大学院戦略経営研究科にてMBAを取得。その後、外資系損害保険会社にて、法人経営のリスクマネジメントを支援するコンサルティング営業に従事。損害保険を通じた企業の経営リスク支援の経験を経て、現在はサイバーセキュリティ領域における法人向けリスクマネジメントの提案営業に従事している。
AIが作る「動くコード」、安全かどうかは別の話
AIに作らせたアプリを実際に攻撃して見えてきた「弱点」と、いま打つべき対策
生成AIによるコード記述が広まる一方、AIが出力した「動くコード」に潜むSQLインジェクションや認証不備といった脆弱性が放置されるリスクが高まっています。
本セッションでは、『体系的に学ぶ 安全なWebアプリケーションの作り方』著者・徳丸浩が、AI作のアプリを実際に攻撃した検証結果をもとに、見えてきた「弱点」のリアルな実態を解説。
なぜAIのチェックだけでは防ぎきれないのか、安全性を担保するために企業が今打つべき対策の要点を整理します。
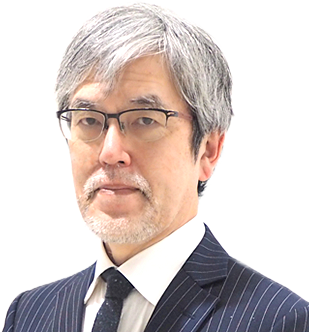
徳丸 浩
EGセキュアソリューションズ株式会社
取締役CTO
【経歴】
京セラ株式会社に入社後、ソフトウェアの開発、企画に従事。携帯電話向け認証課金基盤の方式設計を担当したことをきっかけにWebアプリケーションのセキュリティに興味を持ち、同分野を事業化。
2008年独立し、HASHコンサルティング株式会社(現EGセキュアソリューションズ株式会社)を設立。
脆弱性診断やコンサルティング業務のかたわら、ブログや勉強会などを通じてセキュリティの啓蒙活動をおこなっている。
製造業サイバー攻撃時代の事業継続戦略
「生産を止めない」ための工場サイバーレジリエンス
製造業へのサイバー攻撃は、情報漏えいにとどまらず、工場停止や納期遅延を通じてサプライチェーン全体へ影響を及ぼす事業継続上の脅威となっています。止められない設備や容易に更新できないシステムを抱える工場では、侵入防止だけでなく、影響を抑え、生産を継続・早期再開できる備えが欠かせません。本セッションでは、ものづくりの現場とデジタルの双方に向き合うオムロンデジタルが、「生産を止めない」を軸とした考え方と、平時に押さえるべき視点をご紹介します。
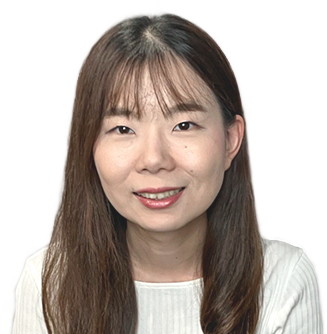
安井 沙織
オムロン デジタル株式会社
デジタルアドバンスメント事業部 DX革新部 セキュリティリードグループ
【経歴】
オムロン デジタル株式会社にて、オムロングループ向けの製品セキュリティ強化に従事。EU CRA対応を見据えた脅威分析やセキュリティレビューア育成を担当する一方、社外向けにはFSIRT構築支援のアセスメント、ガイドライン策定を推進。組織内外をつなぎ、セキュリティが継続的に機能する状態づくりに取り組む。
既存セキュリティ投資を最大化する最後のピース
「教育」から「Human Risk Management」への進化
多くの企業でセキュリティ製品への投資が進む一方、その効果を十分に引き出せていないケースも少なくありません。本セッションでは、従来のセキュリティ教育を超え、AIエージェントやReal-Time Coachingを活用した継続的な行動変容と、お客様環境のセキュリティ製品との連携による実践的なHuman Risk Managementをご紹介します。2027年に向けて今取り組むべき「人の防御力強化」のポイントを解説します。
藤井 正治
ネットワンパートナーズ株式会社
ビジネス開発本部 事業推進部 事業企画チーム エキスパート
【経歴】
メインフレームおよびIBM AS/400環境でのシステム開発を経験後、住友商事グループのITインフラ構築、ERP導入支援に従事。セキュリティソリューション事業において、McAfee、Palo Alto Networks、KnowBe4、BigIDなどの市場開拓・事業推進を担当し、企業のセキュリティ強化を支援している。